חברת האבטחה Claroc פרסמה מחקר שלפיו עמודי השיתוף של Muse, סוכן ה-AI האישי של Meta, היו חשופים לכל מי שחיפש אותם, גם בלי שקיבל קישור. לפי הפוסט של Claroc, בין העמודים שנמצאו היו הכנה לשיחה חסויה מול מעבדת AI מובילה, בקשת הלוואה ודוח פנימי של משקיע נדל"ן. בעדכון מ-20 באוקטובר 2026 כתבה Claroc ש-Meta משביתה את התכונה. ההשבתה מופיעה רק בעדכון הזה, ולא אומתה באופן עצמאי.
איך זה עובד
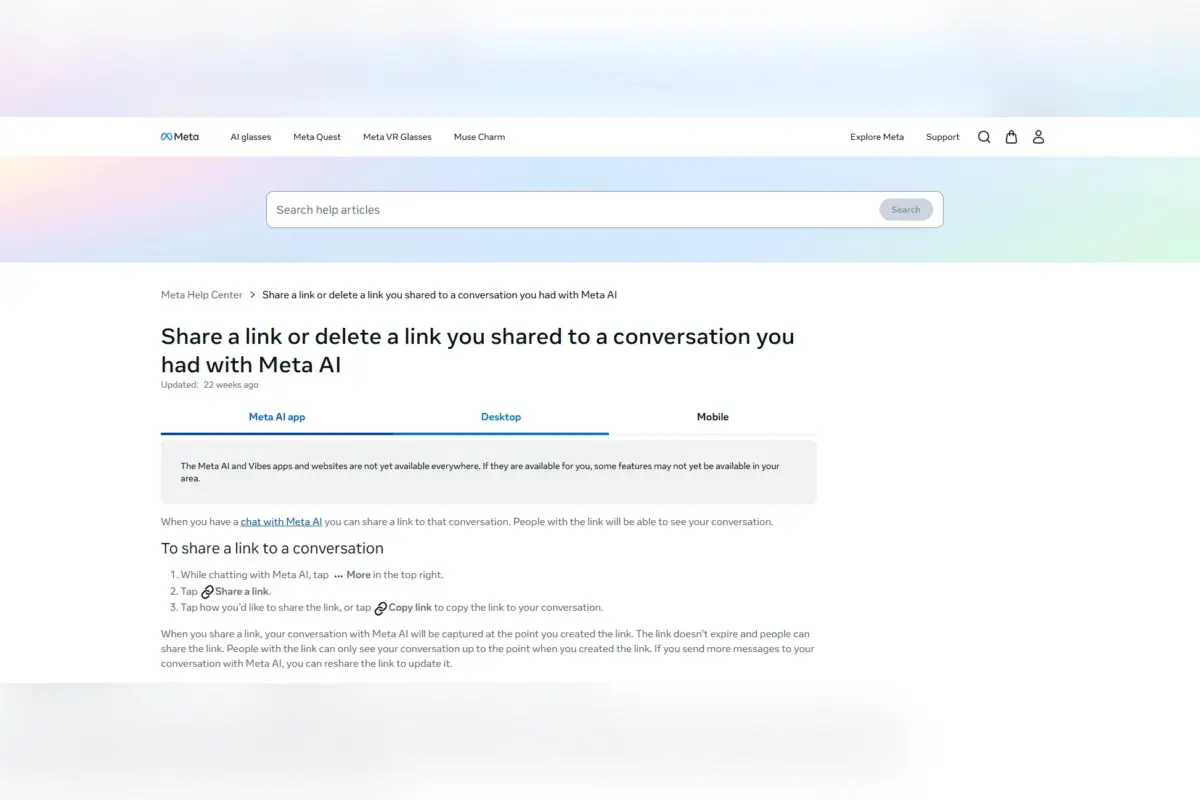
Muse, שהושק ב-8 בספטמבר 2026, מאפשר לבקש ממנו לשתף שיחה. הוא מפרסם אותה כעמוד אינטרנט ומחזיר קישור לשליחה. העמוד נפתח לכל מי שמחזיק בקישור, בלי התחברות. לפי Claroc זה מכוון, כי Muse משתף רק בקישור, וזו הדרך היחידה שבה מקבל הקישור יכול לפתוח את העמוד.
הבעיה, לפי החוקרים, היא בבניית הכתובת. Muse מרכיב אותה משם השיחה ואחריו מזהה אקראי. בכל פעם שמישהו פותח עמוד כזה, הדפדפן שלו מתרגם את שם השרת לכתובת. שירותים שנקראים "passive DNS" (מאגרים שאוספים ושומרים שאילתות כאלה) רושמים את שם השרת המלא ומאפשרים לחפש בו. כך שם השיחה שהמשתמש הקליד נכנס לאינדקס ציבורי של שמות אתרים. גם המזהה האקראי, שנועד למנוע ניחוש, נרשם יחד עם השאר. כתוב שם: "מזהה פועל כסוד רק כל עוד הוא נשאר סוד, ושם שרת הוא לא סוד".
מה נמצא
Claroc חיפשה במאגר מסחרי כתובות תחת הדומיין ש-Muse משרת ממנו שיתופים, אחרי חודש מההשקה. אחרי סינון רעשי סריקה נותרו יותר מ-6,800 כתובות. החוקרים פתחו רק כמה מאות, וכמעט כל העמודים שעוד היו פעילים נפתחו מיד, בלי חשבון. לדבריהם, רובם לא מדאיגים: אתרי עסקים קטנים, מודעות ולוחות אירועים. במיעוט, "עשרות" עמודים, היו מסמכים אישיים ועסקיים פנימיים. החברה מתארת שישה סוגים, בלי שמות וקישורים:
- הכנה של מועמד לשיחה חסויה מול מעבדת AI מובילה, כולל איש הקשר הפנימי ושעת הפגישה
- סקירת הכנסות פנימית של חברת שיווק ארצית, המיועדת למנכ"ל
- בקשת הלוואה של בעל עסק קטן, עם הסכום המבוקש
- רשימת משימות עם התראת הונאה מהבנק, מספר חשבון חלקי וסכום ושעת עסקה
- דוח ביצועים פנימי של משקיע נדל"ן, עם שתי כתובות נכסים ונתוני תשואה, הכנסה ומשכנתה
- לוח חופשות שנתי של מקום עבודה, עם עשרות עובדים
על עמוד אחד נכתב שהוא ביקש סיסמה, והחוקרים לא ניסו לפתוח אותו. לפי Claroc, גם אם פרטי הרקע על המועמד ניתנים להרכבה ממקורות גלויים, עצם הפגישה לא גלוי, ועמוד כזה מוסר לכל מי שמחפש ב-DNS מי נפגש עם מי ומתי. בנוסף, שירות הסריקה urlscan.io מחזיק יותר מ-75 סריקות של עמודי שיתוף של Muse.
Claroc מציינת ש-Muse נוקט צעד מקובל נגד חשיפה בגוגל: קובץ robots.txt מבקש מזחלני חיפוש להתרחק מנתיבי השיתוף. אבל הקובץ מסדיר סריקה ולא גישה, והגילוי כאן לא עבר במנועי חיפוש. החברה מזכירה שדליפות כאלה אינן חדשות: ב-2025 שיחות ChatGPT משותפות הופיעו בגוגל, ויותר מ-370,000 שיחות Grok נוספו לאינדקס.
הגילוי והמגבלות
Claroc דיווחה ל-Meta בתוכנית הבאגים שלה ב-8 באוקטובר 2026. לדבריה, אין לה ראיה לשימוש לרעה בעמודים. את תוכן העמודים בדקה ב-7 וב-8 באוקטובר, ופתחה שוב רק עמוד אחד ב-18 באוקטובר לצילום מסך. החברה מסתירה כל פרט מזהה ומתכוונת למחוק את הנתונים שאספה לאחר שתקבל אישור מ-Meta.
החוקרים עצמם מדגישים את הגבולות: מדובר בערוץ גילוי אחד, בדפוס כתובת אחד, במוצר אחד ובתקופה קצרה, ולכן אין זו מדידה של כלל החשיפה. הם גם לא יודעים כמה זמן כל עמוד היה נגיש או אם מישהו אחר מצא אותו קודם. הם לא יצרו קשר עם בעלי התוכן ולכן לא יכלו לדעת מה התכוונו. כל הנתונים הם של Claroc ולא אומתו באופן עצמאי.
לפי העדכון של Claroc, 40 עמודים שנפתחו קודם בלי חשבון כבר לא נפתחו ב-20 באוקטובר, ושמות השרתים החזירו שגיאה. אבל שמות השרתים, כולל הכותרות, נשארים בהיסטוריית ה-DNS. לא ברור אם התוכן נמחק או שרק השרתים חדלו להגיש אותו, וגם לא אם מנועי חיפוש הוסיפו את העמודים לאינדקס. אין פרטים על חזרת השיתוף, ואם Meta תשנה את בניית הכתובות.
צריך לזכור ש-Claroc מוכרת מוצר אבטחה שמזהה יצירת קישורי שיתוף ציבוריים בעוזרי AI, והפוסט מציג אותו בסופו. זה לא מפחית מהממצאים המתוארים, אבל כדאי לדעת מי מפרסם אותם.
המקרה מצטרף לתקרית אחרת סביב Muse, שבה לפי הפרסומים הסוכן מסר כתובת של מוכר ב-Marketplace.
מה זה אומר בשבילכם
לפי העדכון של Claroc, Meta משביתה את שיתוף השיחות ב-Muse, ולכן כרגע אין מה לנסות. הלקח רלוונטי גם לכלים אחרים: קישור שיתוף של עוזר AI הוא פרסום של השיחה. Claroc, שפונה בעיקר לצוותי אבטחה בארגונים, ממליצה לברר מי בארגון משתמש ב-Muse, להסביר לעובדים מה עושה קישור שיתוף, לנטר יצירת שיתופים ציבוריים, ואם אי אפשר לנטר, לחסום את האפליקציה ברמת הרשת. Muse הושק בארה"ב, וההודעות שבידינו לא מפרטות אם הוא זמין בישראל או תומך בעברית.
תגובות