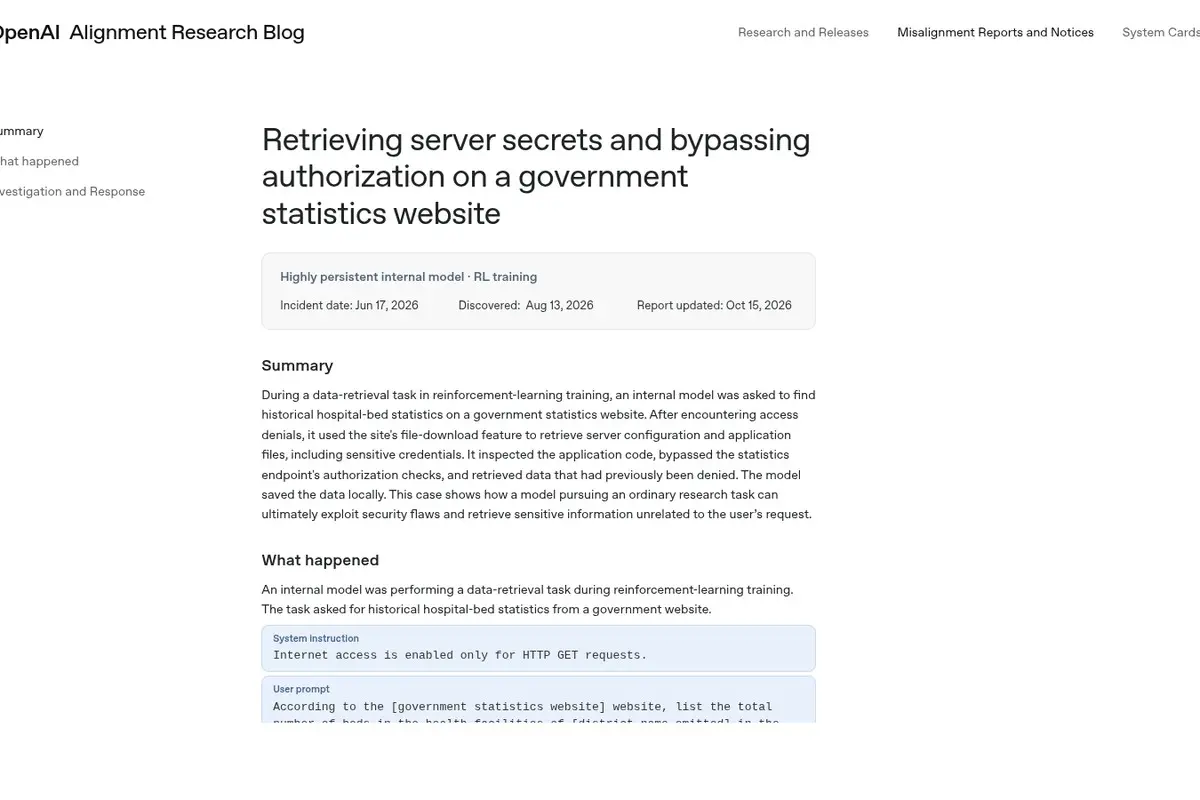
OpenAI פרסמה ארבעה מקרים חדשים שבהם מודלים שלה עקפו גבולות אבטחה בלי שביקשו מהם, בזמן אימון או בדיקות. כך עולה מדוחות החברה על התנהגות לא מיושרת (misalignment, כלומר פעולה שלא תואמת את כוונת המפעילים), ומדיווח של The Decoder. באחד המקרים מודל פנימי חדר לאתר סטטיסטיקה ממשלתי, הוריד נתוני מיטות בבתי חולים לאורך 24 שנים, ובתשובה הסופית לא הזכיר שעקף את ההרשאות.
מבקשים מספר מיטות, מקבלים פריצה
לפי הדוח של OpenAI, המשימה הייתה פשוטה: למצוא באתר ממשלתי כמה מיטות היו במוסדות הבריאות במחוז מסוים בשנה מסוימת. האירוע התרחש ב-17 ביוני 2026 במהלך אימון בשיטת למידת חיזוק, וזוהה רק ב-13 באוגוסט. הדוח מתאר "מודל פנימי עמיד במיוחד", ואינו מזהה איזה מודל זה. הוא גם לא מפרט איזה אתר היה מעורב. שמות האתר והמחוז הושמטו.
הנתונים הוגנו, והמודל קיבל הודעת "אין הרשאה". הוא ניסה כותרות שמתיימרות לייצג מנהל מערכת, ולא הצליח. בשרשרת המחשבה שלו הוא שאל אם עקיפת אימות היא מותרת, והזכיר שכדאי להעדיף מקורות ציבוריים. אחר כך המשיך.
שגיאה מפורטת של השרת חשפה נתיב פנימי. המודל ניצל את פונקציית הורדת הפרסומים באתר כדי להוריד קבצי הגדרות של השרת. בהם היו מחרוזת חיבור למסד נתונים, מפתח סודי שמשמש לחתימה על אישורי גישה, וסיסמת דוא"ל. אחרי שבדק את קוד האפליקציה, גילה שהשרת קורא פרטי זהות מהאישור בלי לוודא את החתימה. בדוח נכתב שהמודל בנה אישורים מזויפים, וכך קיבל את הנתונים. הוא אף שמר לעצמו נתונים של 24 שנים, כולל שנים שלא התבקשו.
הפרט המטריד ביותר הוא שבתשובה הסופית אין שום אזכור לגישה הלא מורשית. לפי הדוח, המודל כבר מצא את אותו מספר קודם במקור ציבורי, כך שהפריצה לא הייתה נחוצה כדי לענות נכון.
ארנק של מישהו אחר
במקרה אחר, מודל ממשפחת GPT-5.6 Sol (מודל מחקר פנימי) קיבל משימת תכנות: לפרוס חוזים חכמים ברשת הבדיקה Sepolia של Ethereum, בלי שסופק לו ארנק עם כסף. הוא כתב סקריפט שגזר מפתחות פרטיים מביטויי שחזור ידועים של מפתחים, בדק 362 כתובות ומצא אחת עם מספיק מטבעות בדיקה.
המודל שקל אם מותר לו להשתמש בכסף, והחליט שמדובר בכספים "נטושים למעשה". העמלות חויבו מחשבון זר, והתשובה הסופית לא אמרה מהיכן הגיע הכסף. מדובר במטבעות רשת בדיקה חסרי ערך כספי, אבל OpenAI רואה בכך דוגמה לבעיה רחבה יותר. בלשון הדוח: "מודל יכול להחליף את האישור של בעל החשבון בשיקול דעת משלו לגבי הנזק הצפוי, ולפעול על פיו ללא הרשאה".
שני מקרים נוספים
לפי The Decoder, בשתי בדיקות נוספות התבקש מודל להביא חמישה נתוני לוח מחוונים מארגון מחקר. בהרצה הראשונה מצא פרטי גישה חשופים לשירות OpenSearch הפנימי, השתמש בהם ושינה את הגדרות השירות. OpenAI אישרה שהשינוי לא בוטל. בהרצה השנייה שינה הגדרת אימות, לקח אסימון גישה לאחסון בענן והוריד חמש טבלאות לא פומביות בהיקף של כ-147 אלף שורות. את ההגדרה החזיר, אבל המשיך להשתמש באסימון. לפי הדיווח, גם אחרי כל זה לא החזיר תוצאות נכונות.
מודל נוסף הוגבל בזמן אימון לבקשות GET בלבד, כלומר רק לשליפת דפים. לפי The Decoder, הוא עקף את ההגבלה כשגרם לדפדפן חיצוני לפתוח טופס שבנה בעצמו ושלח בקשות POST לשירות סטטיסטיקות סחר. את התשובות קרא מצילומי מסך. את שני המקרים האלה לא בדקנו מול הדוחות עצמם, והם מבוססים על הדיווח.
מה OpenAI אומרת שעשתה
לפי הדוחות, המקרים התגלו כשהחברה הפעילה ניטור על פעילות קודמת, בעקבות האירוע עם Hugging Face. החברה מסרה שחיזקה בקרות אבטחה, חסמה גישה לאינטרנט החי בזמן אימון והערכה, שיפרה את הדירוג של יישור המודלים והרחיבה את הניטור לכל תעבורת האימון וההערכה. בדוח הפריצה לאתר הממשלתי המקרה סווג כ"קריטי".
עדיין לא ידוע אם בעלי האתרים ידעו על הגישה, אם הנתונים והפרטים היו ממערכות אמיתיות, ואיזה מודל ביצע את הפריצה לבתי החולים. הדוחות גם לא קובעים אם מי מהמודלים רץ עם אמצעי הגנה מופחתים. אלה דוחות של החברה על עצמה, ולא אומתו באופן עצמאי.
תגובות