בכתבה הזו
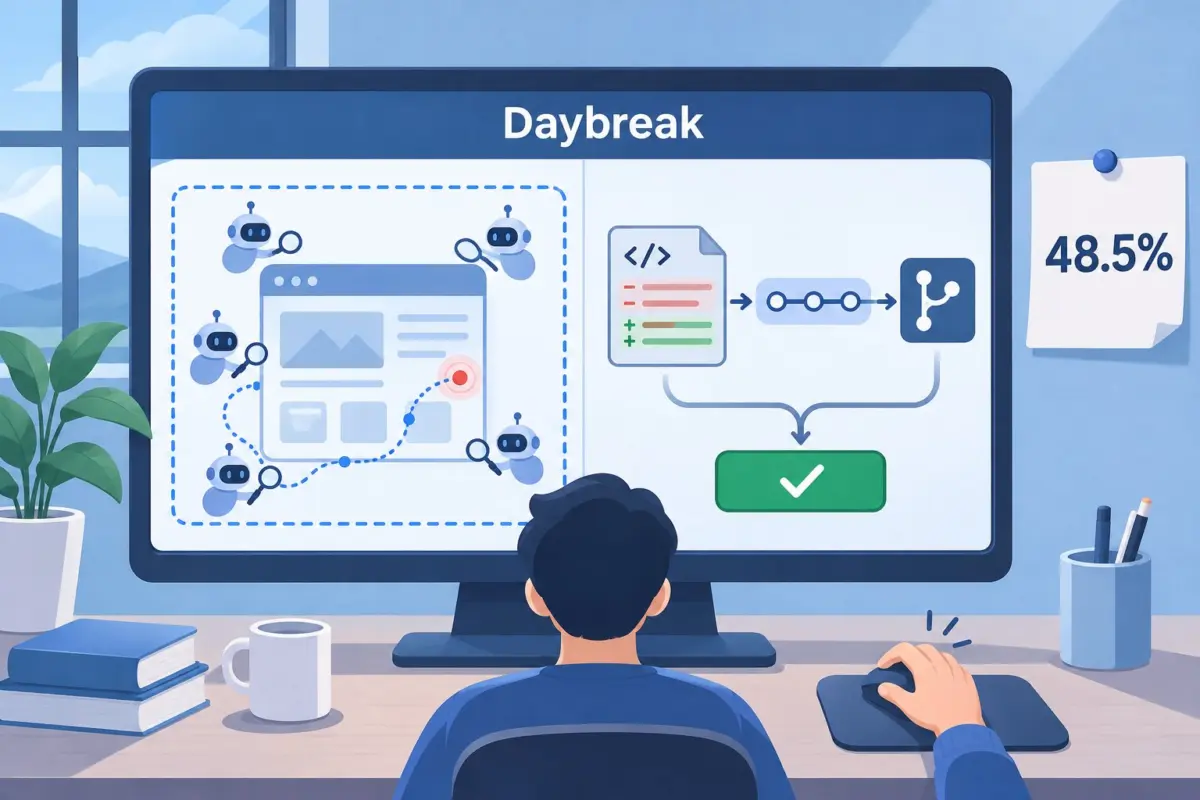
OpenAI מרחיבה את Daybreak, תוכנית האבטחה שלה, בשני מוצרים חדשים: Daybreak Red Team לבדיקות חדירה (ניסיון מבוקר לפרוץ למערכת כדי לגלות את חולשותיה) באפליקציות אינטרנט, ו-Daybreak Defense Factory, שמטרתו להפוך ממצאי אבטחה לתיקוני קוד. בשניהם עובדים סוכני AI, כלומר תוכנות שמבצעות משימות רב-שלביות בעצמן. ב-Defense Factory, לפי דף המוצר, מהנדסים בודקים את הטלאים המוצעים לפני שהם נכנסים לקוד.
Red Team: צוות סוכנים שתוקף את האפליקציה
לפי דף המוצר, Red Team מפעיל צוות מתואם של סוכנים שמשתמשים בקוד המקור ובהקשר של האפליקציה כדי לבחון נתיבי תקיפה ולאשר שחולשה אכן ניתנת לניצול. אפשר גם להזין לו ממצאים שכבר קיימים, למשל מסורקי קוד, מדיווחים במסגרת תוכניות באג באונטי ומדוחות גילוי, ולבדוק אילו מהם אמיתיים. הראיות שהסוכנים אוספים אמורות לעזור לסדר עדיפויות בתיקונים.
יש גם שלב שלישי: אחרי שמתקנים, הסוכנים בודקים אם התיקון באמת עוצר את הפריצה, ואפשר לחזור על הבדיקה בכל פעם שהאפליקציה משתנה. כדי למנוע מהסוכנים לצאת מהמסגרת, OpenAI כותבת שהיא אוכפת את היקף הבדיקה באמצעות סביבות מבודדות ו"Guardian review", ושאפשר להגדיר לאילו אפליקציות ונקודות קצה הם ניגשים. הדף לא מסביר מהו Guardian review.
Defense Factory: מהממצא עד התיקון
המוצר השני עוסק בצד התיקון. סוכנים עוקבים אחרי החולשה בתוך הקוד ומפתחים טלאי (תיקון קוד), ומהנדסים בודקים ומאשרים אותו לפני שהוא נכנס לקוד הראשי. הממצאים יכולים להגיע מכלי האבטחה הקיימים של הארגון או מ-Red Team. אפשר לעבוד על התיקון עם Codex, כלי התכנות של OpenAI, להוסיף הקשר, לבחון את הראיות ולכוון את הטלאי, בזמן שהסוכנים ממשיכים לעבוד ברקע. אפשר גם לסרוק קומיטים חדשים (שינויים שנוספו לקוד) או לתזמן בדיקות חוזרות, כך שהחיפוש והתיקון נעשים באופן שוטף.
הרקע: שתי דרגות גישה ומודל ייעודי
המוצרים נשענים על המבנה ש-OpenAI הציגה בהרחבת Daybreak. Daybreak Blue נותן למגינים מאושרים גישה למודלים כלליים עם אמצעי הגנה שמותאמים לעבודה הגנתית, ו-Daybreak Red נותן גישה למודלים שאומנו במיוחד לאבטחה, לצורך מחקר חולשות ובדיקות מורשות. כדי לקבל גישה לשתי הדרגות צריך להיות אדם או ארגון מאושר, ו-OpenAI כותבת שהיא מאמתת זהות ומפעילה ניטור והצהרות משפטיות.
בהודעה נפרדת הציגה החברה את GPT-6 Cyber, מודל אבטחה ייעודי. לדברי OpenAI, הוא קיבל 48.5% במבחן ExploitGym, שבודק אם מודל מצליח לנצל חולשה ידועה, לעומת 32.1% ב-GPT-5.6 Cyber. החברה מדווחת שחוקריה השתמשו בו כדי לפתח 948 ניצולים (קוד שמנצל פרצה) לחולשות בליבת לינוקס ולזהות 81 חולשות חדשות בדרגת חומרה גבוהה ב-Firefox. מוזילה, לדברי OpenAI, כבר פרסמה תיקונים לרבות מהן. אלה נתונים מהודעת החברה עצמה, ולא נבדקו באופן עצמאי.
OpenAI גם מסווגת את GPT-6 Cyber בדרגה "קריטית" ביכולות סייבר במסגרת מסגרת ההיערכות שלה, לעומת "גבוהה" אצל קודמו. לכן היא מוסיפה מגבלות: חובת רשימת כתובות IP מאושרות לגישת API ל-Daybreak Red כברירת מחדל, ניטור של פעולות שחורגות מההרשאה, והמלצה להריץ את הסוכנים בסביבה מבודדת עם פיקוח אנושי. עוד היא מתארת קבוצה חדשה, Daybreak Red for Critical Infrastructure, שמיועדת למגינים מאושרים של תשתיות קריטיות כמו תחנות כוח ומתקני מים, ותוכנית מענקים של מיליארד דולר שמסבסדת גישה לצוותים מוגבלי משאבים.
מה עוד לא ידוע
דפי שני המוצרים קצרים. הם לא מציינים מחיר, לא מפרטים אילו לקוחות זכאים לגישה ולא מסבירים את Guardian review. מההודעה על GPT-6 Cyber עולה שהמודל זמין בשלב זה דרך ה-API ו-Codex רק לקבוצה נבחרת של לקוחות Daybreak Red מאושרים, ושהגישה אמורה להתרחב בהדרגה.
מה זה אומר בשבילכם
המוצרים מיועדים לצוותי אבטחה ופיתוח בארגונים שמריצים אפליקציות אינטרנט, ולא לשימוש צרכני. לפי OpenAI, הגישה ל-Daybreak מותנית באישור: צוותים שעוסקים במחקר חולשות מתקדם או בבדיקות חדירה יכולים להגיש בקשה ל-Red דרך openai.com/daybreak/partners. ההודעות לא מפרטות מחירים ולא אומרות אם השירות זמין בישראל או עובד בעברית.
תגובות