בכתבה הזו
חברת האבטחה NorForge פרסמה דוח על Cairn, מערכת קוד פתוח שבה סוכני בינה מלאכותית מנסים לפרוץ ליעדים בעצמם. החוקרים איתרו עשרות לוחות בקרה של המערכת שנותרו חשופים באינטרנט, ולפי הדוח, הם מראים בפירוט כיצד פורצים מפעילים סוכנים כאלה. הסיפור התפרסם גם ב-The Next Web, שמצטט דיווח של רויטרס. פרטי הקורבנות והערכת העלות לכל פריצה מגיעים משם, ולא אומתו באופן עצמאי.
איך Cairn עובדת
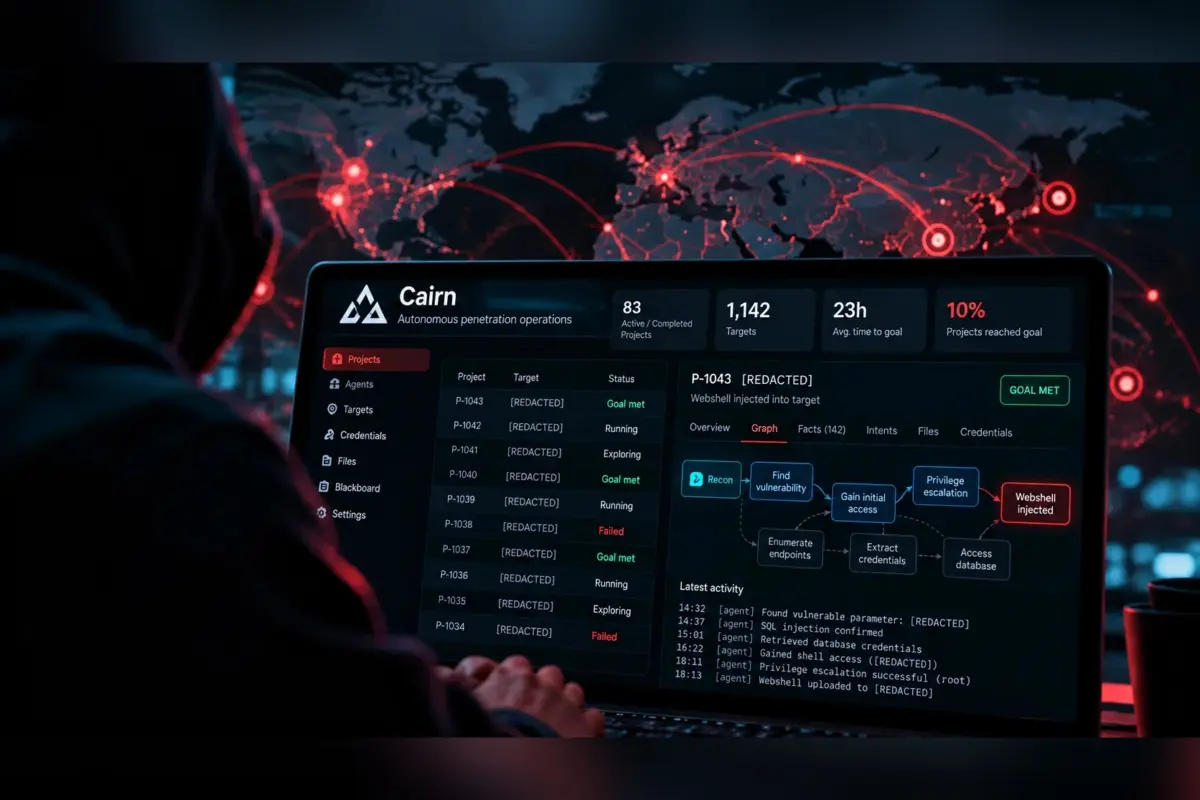
לפי הדוח, Cairn מקבלת יעד ומטרה ומפעילה סוכנים שחוקרים את היעד, מחפשים חולשות ומנסים להיכנס. כל סוכן רושם את מה שגילה ואת הצעד הבא שהחליט עליו על "לוח" משותף שכל הסוכנים קוראים. גם המפעיל האנושי יכול להוסיף שם רמזים. ב-NorForge מדגישים שהמערכת לא נבנתה דווקא לפריצות, אבל כאן היא משמשת בדיוק לכך.
החוקרים התחילו את החיפוש אחרי דוח של Gambit Security מספטמבר 2026, שמצא את Cairn בין הכלים בשרת של תוקף. בחיפוש בכלי סריקה של האינטרנט הם גילו לוחות בקרה פתוחים, ובתוך כמה ימים זיהו יותר מ-20 לוחות שנראים זדוניים. לפי NorForge, כולם נראו כבעלי מניע כספי, ולא נמצאה פעילות של מדינות.
הקבוצה הסינית: יותר מ-1,100 משימות
הקבוצה הפעילה ביותר, שכונתה AIA0001, כותבת בסינית ומפעילה 14 לוחות עם יותר מ-1,100 משימות פריצה. היעדים הם חנויות מקוונות בעיקר בארה"ב, ביפן ובאוסטרליה, ולפי ההערכה המטרה היא גישה קבועה למערכות מסחר ותשלומים לצורך ניצול מאוחר יותר. המשימות מוזנות אוטומטית: מערכת בודקת שהאתרים אמיתיים ושאפשר לבצע בהם הזמנה, ואז מורה לסוכנים למצוא דרך להריץ פקודות מרחוק ולהשאיר "מעלה קבצים" שמאפשר גישה חוזרת.
NorForge בדקה פריצה אחת שהסוכן דיווח עליה, אצל ספק גדול של חלקי חומרה, ומצאה שהכלי אכן פעיל. לדברי החוקרים, התוקפים יכולים לשנות אותו בכל רגע למשהו מזיק יותר. רויטרס, לפי TNW, זיהתה בין הקורבנות את חברות Deere, SharkNinja ו-Cummins. Deere מסרה שנקטה צעדי תיקון ושאין סימן לגישה למידע רגיש. SharkNinja אמרה שהתקיפה פגעה באתר תמיכה נפרד ושהאיום נבלם. Cummins בודקת דיווח על תקיפה אפשרית באתר של ספק.
כמה זה עולה
הפעולות רצו תחת עובד בשם claudecode_deepseek-v4.1-flash. NorForge מעריכה שמדובר בכלי Claude Code שמחובר למודל הסיני הזול DeepSeek. הערכת העלות שלה היא כ-5 דולרים למשימה בממוצע, כולל משימות שנכשלו, ויותר מ-100 דולרים בפרויקטים ארוכים במיוחד. החוקרים מדגישים שאין להם נתוני צריכה אמיתיים ושהטעות האפשרית גדולה.
ההערכה של 50 דולרים לפריצה מוצלחת מגיעה ממה שפגרלנד, החוקר הבכיר של NorForge, אמר לרויטרס: כ-5,000 דולרים של שימוש במודל לכל הקמפיין. זו הערכה גסה. Gambit דיווחה על עלות ממוצעת של כ-25 דולרים ליעד בקמפיין שחקרה, אבל לא ברור אם מדובר באותו תוקף, והדוח המקורי שלה לא נבדק כאן.
שיעור ההצלחה הממוצע הוא כ-10%. כשהמשימה מצליחה היא נמשכת כמעט 23 שעות בממוצע, אם כי אחת רצה יותר מחמישה ימים. החוקרים מזכירים שזה צילום מצב, והכלים משתפרים מהר.
התוקפים שכחו לנעול את הדלת
הקבוצה השנייה כותבת באנגלית ומורה לסוכנים לגנוב כרטיסי אשראי וקריפטו. השלישית, בביטחון נמוך, נראית עדיין בשלב ניסוי. אבל הממצא הבולט הוא שלוחות הבקרה פתוחים לכל מי שמגיע אליהם. הם חושפים את מה שהסוכנים גילו על היעדים, כולל סיסמאות ומפתחות גישה. סריקה של הנתונים העלתה מאות סודות, ו-11% מהם אומתו כתקפים. NorForge לא בדקה אם אפשר להשתלט על הסוכנים דרך הלוחות, אך מציינת שבאופן עקרוני המשמעות היא שכל אחד עשוי להפעיל אותם. גם חברות בדיקות חדירות לגיטימיות השאירו עבודה של לקוחות חשופה כך.
NorForge מדווחת שהיא פועלת עם רויטרס כדי להזהיר קורבנות ומנסה להוריד את הלוחות. מחבר Cairn, שמפרסם ב-X בכינוי le1xia0, כתב לפי רויטרס שהכלי לא נועד לפריצות ושאם משתמשים בו לכך, זו לא כוונתו.
מה עוד לא ברור
לא ידוע כמה נתונים נגנבו בפועל. גם הקשר בין הקבוצות בדוח לבין הפעילות שתיארה Gambit לא הוכח.
תגובות